
В 2026 году произошла одна из самых значительных утечек данных в истории американского здравоохранения. Злоумышленники взломали облачную инфраструктуру Amazon Web Services (AWS), используемую компанией CareCloud, и похитили медицинские записи 3,75 миллиона пациентов. Этот инцидент стал очередным напоминанием о том, что данные о здоровье становятся всё более привлекательной целью для киберпреступников.
Медицинская информация всегда имела особую ценность на чёрном рынке. Ещё в 2015 году, по оценкам экспертов, одна медицинская запись могла стоить от 40 до 50 долларов США. В отличие от финансовых данных, которые быстро теряют актуальность, медицинские записи содержат пожизненную информацию о пациентах, включая диагнозы, результаты анализов и генетические данные. Это делает их идеальным товаром для мошенничества с медицинскими страховками и шантажа.
Утечки в сфере здравоохранения США происходят с пугающей регулярностью. Только за 2018 год было скомпрометировано около 4,5 миллиарда записей по всему миру. В январе 2024 года была обнаружена так называемая «мать всех утечек» — база данных, содержащая более 26 миллиардов записей, включая данные пользователей Twitter, Adobe, Canva, LinkedIn и Dropbox. Однако инцидент с CareCloud выделяется даже на этом фоне, поскольку затронул исключительно медицинскую сферу.
Как произошла утечка?
По имеющимся данным, кибератака была направлена на облачные серверы AWS, где CareCloud хранила конфиденциальную информацию пациентов. Злоумышленники получили доступ к системе, используя украденные учётные данные сотрудника. После обнаружения вторжения компания немедленно приняла меры для устранения угрозы, но данные уже были скопированы.
Это не первый подобный случай в отрасли. В 2021 году аналогичный инцидент произошёл с компанией CIOX Health (ныне часть Datavant), когда неизвестный получил доступ к корпоративной почте сотрудника отдела обслуживания клиентов. Доступ сохранялся с 24 июня по 2 июля 2021 года, пока не был обнаружен. Уведомления о нарушении начали рассылаться только в декабре того же года.
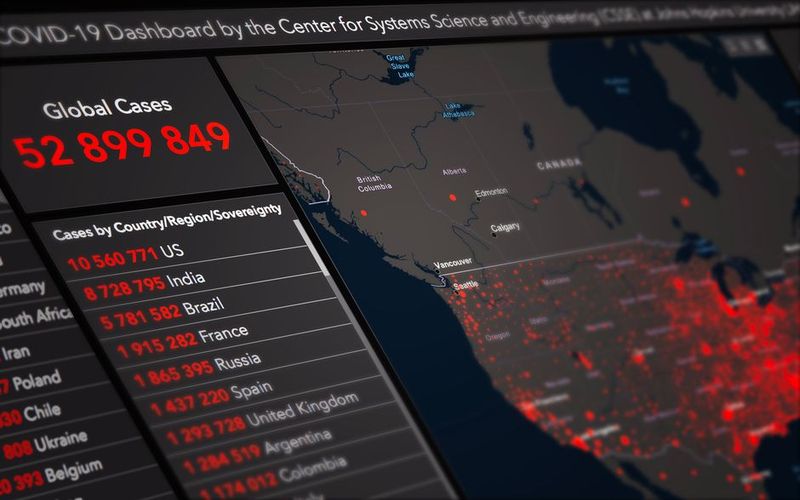
В 2024 году жертвой атаки с использованием программ-вымогателей стала австралийская компания MediSecure. А в 2021 году ирландская служба здравоохранения HSE подверглась кибератаке, в результате которой были похищены записи о госпитализации и результаты анализов.
Почему медицинские данные так уязвимы?
Медицинские организации всё чаще используют облачные сервисы и искусственный интеллект для обработки больших объёмов данных. Это повышает точность диагностики и эффективность лечения, но одновременно создаёт новые векторы атак. Большое количество данных, разнообразие источников и постоянный обмен информацией между больницами, страховыми компаниями и исследовательскими центрами делают системы уязвимыми для взлома.
По данным на конец 2017 года, в США было скомпрометировано более 176 миллионов медицинских записей. Крупные утечки происходили регулярно: в 2015 году Anthem потеряла данные 37 миллионов человек, в 2014 году Complete Health Systems — 4,5 миллиона, а в 2013 году Advocate Health and Hospitals Corporation — 4 миллиона. Даже государственные структуры не застрахованы: в 2018 году Центры Medicare и Medicaid сообщили о нарушении, затронувшем 75 000 записей.
Реакция и последствия
CareCloud пока не раскрыла деталей расследования, но подобные инциденты обычно приводят к судебным искам, штрафам со стороны регулирующих органов и потере доверия со стороны пациентов. В условиях, когда медицинские данные продаются на чёрном рынке, утечка может иметь долгосрочные последствия для затронутых лиц, включая финансовые потери и угрозу физической безопасности.
Эксперты подчёркивают, что организации здравоохранения должны усилить меры безопасности, включая многофакторную аутентификацию, шифрование данных и регулярные аудиты. Однако, как показывает практика, даже крупные компании с многомиллионными бюджетами не всегда могут предотвратить взлом.
Источник: en.wikipedia.org
Дополнительные источники: en.wikipedia.org, en.wikipedia.org